SaaS M&Aでは、損益計算書に表れた売上高だけを見ても、事業の本当の強さは分かりません。契約上は継続課金でも、顧客が短期間で離脱している、値引きでARRを積み上げている、特定の担当者しかシステムを運用できない、ソースコードの権利やOSSライセンスが整理されていない、といった問題があれば、買収後のキャッシュフローは計画から大きく外れます。反対に、派手な新規受注がなくても、既存顧客の利用拡大、安定した更新、低いサポート負荷、再現できる開発・運用体制がそろっていれば、見かけ以上に質の高い事業かもしれません。
本稿は、中小企業のSaaS経営者、事業会社の買収担当者、承継を検討する株主に向けた実務ガイドです。ARR・MRR、NRR・GRR、コホート、CAC回収期間という数値の読み方から、顧客契約、コードと知的財産、OSS、クラウド契約、個人情報、サイバー事故、データ移行、Day1と100日統合までを一つの判断線でつなぎます。目的はチェック項目を増やすことではなく、「どの事実が将来の収益、価格、契約条件、統合計画を変えるのか」を明らかにすることです。
法令の適用、個人データの移転方法、税務・会計処理、表明保証や補償の設計は、取引形態、サービス仕様、顧客所在地によって異なります。本稿は一般的な情報であり、最終判断では弁護士、公認会計士・税理士、情報セキュリティやクラウドの専門家に個別確認してください。
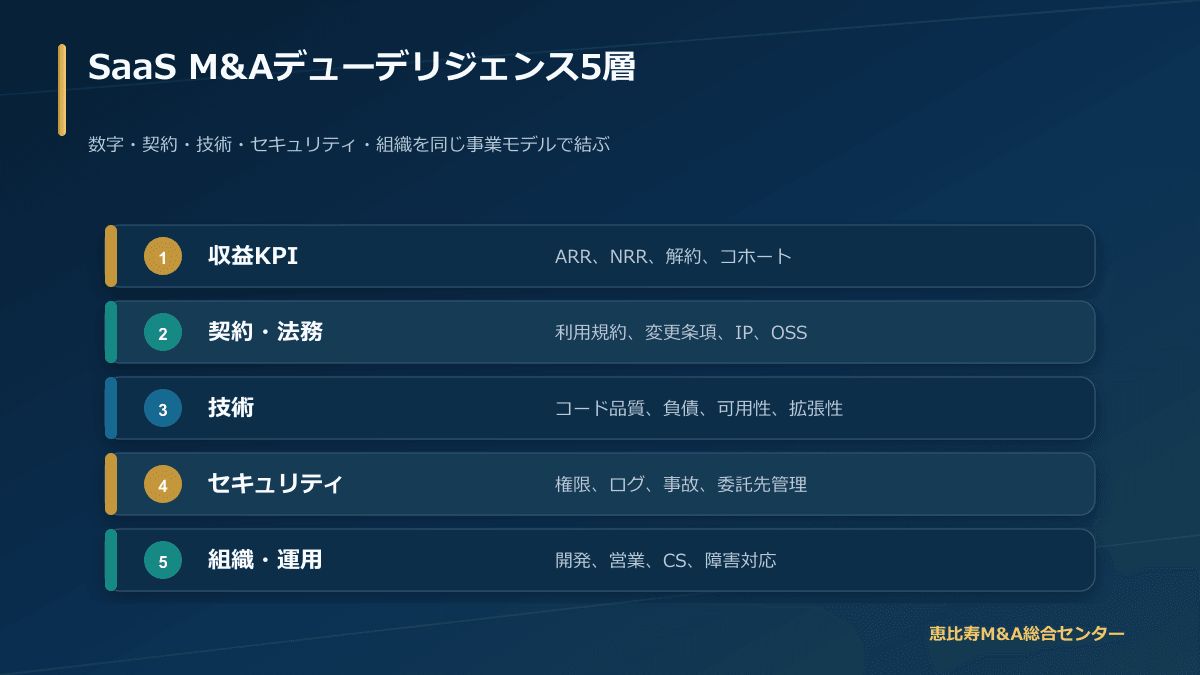
SaaS M&Aの評価が一般企業と異なる5つの理由
SaaSは、製品、契約、データ、運用が分離できない事業です。月額利用料という商流だけを切り出しても、サービスを届けるコード、クラウド基盤、サポート担当者、決済、顧客データが止まれば収益は続きません。一般的な会社の財務・法務DDにITの質問票を足すだけでは、相互依存を見落とします。
1.売上の「量」より継続の構造が重要
同じARR1億円でも、全顧客が翌月解約できる事業と、年額前払いで高い更新実績を持つ事業では、予測可能性が違います。また、売上が増えていても、大口顧客一社の追加契約だけで伸びたのか、多数の顧客が小さく拡張したのかでリスクは変わります。SaaS M&Aの第一歩は、会計売上、請求額、契約額、利用状況を区別することです。
2.将来債務がサービス提供の中に埋まる
年額料金を受領済みであれば、現金は入っていても、買収後に残存期間のホスティング、サポート、アップデートを提供する義務があります。未消化の導入支援、顧客ごとの無償開発、SLA違反時のサービスクレジットも、貸借対照表だけでは十分に読めないことがあります。前受金を「自由に使える現金」と短絡せず、引き継ぐ履行義務と原価を対応させます。
3.技術負債が利益率と成長率の両方を変える
古いフレームワーク、手作業のデプロイ、単一障害点、テスト不足は、現在の売上を直ちに下げなくても、機能追加の遅れ、障害、採用難、クラウド費用の増加として将来に表れます。技術負債は抽象的な「コードの汚さ」ではありません。解消に必要な人月、停止リスク、ロードマップの遅延、解約への波及まで数量化して初めて投資判断に使えます。
4.顧客データの適法・安全な取扱いが事業継続条件になる
SaaS事業者は、契約担当者情報だけでなく、利用企業が登録した従業員、取引先、患者、予約者などのデータを受託している場合があります。誰が個人情報取扱事業者で、誰が委託先か、クラウド事業者が内容へアクセスするか、国外で取り扱うかは、サービスごとに異なります。株式譲渡だから何も変わらない、事業譲渡だから必ず本人同意が要る、と取引形式だけで結論を出してはいけません。
5.統合し過ぎても、統合しなくても価値を毀損する
買収直後に認証、請求、ブランド、データベースを同時に統合すれば、障害や顧客混乱を招きます。一方、永久に別運営とすると、クロスセル、共通データ、開発効率といったシナジーが実現しません。買収前DDで「残すもの・つなぐもの・置き換えるもの・廃止するもの」を仮置きし、リスクと価値の順番に沿って統合する必要があります。
SaaS M&Aの核心は、過去の数字を確認することではなく、収益を再現する仕組みと、その仕組みを移転・運営できる条件を検証することにあります。
SaaS M&Aの領域横断リクエストリスト
資料依頼は、フォルダー単位ではなく判断単位で設計します。「財務」「法務」「IT」という分類だけでは、顧客別ARRと契約更新、クラウド原価と粗利、障害とSLA違反が別々の担当者に分断されます。各資料に対象期間、基準日、母集団、除外、作成責任者を付け、原本、集計、説明資料を区別します。
収益・顧客データ
- 月次の顧客・契約・製品・プラン別MRR、数量、単価、通貨、割引、開始・更新・終了日
- 新規、復帰、拡張、縮小、解約、未回収、返金を示す月次MRRブリッジ
- 請求書、決済、入金、貸倒れ、前受金、売上認識を結ぶ照合表
- 利用イベント、アクティブ利用者、主要ワークフロー完了、サポート健全性
- 更新予測、解約通知、値上げ予定、顧客集中、代理店・企業グループの紐付け
買い手は、個人名やメールアドレスが本当に必要かを項目ごとに判断します。初期分析ではランダムIDに置換し、重要契約の確認段階で対象を限定できます。データ辞書がない場合、ファイル名だけで意味を推測せず、担当者へのウォークスルーを録取し、集計ロジックを再実行します。
プロダクト・開発・運用
- 製品一覧、対象顧客、提供地域、対応端末、サポート期限、ロードマップ
- 論理・物理構成図、データフロー、テナント分離、外部API、環境一覧
- リポジトリ、ブランチ保護、レビュー、CI/CD、テスト、リリース、ロールバック
- 過去の障害、RCA、SLA計算、バックアップ、復元・災害訓練、監視範囲
- クラウド・外部サービス請求、予約・最低利用契約、アカウント所有、終了条件
画面デモだけでなく、典型的な顧客の契約開始から設定、データ投入、日常利用、請求、更新、解約・出力までを通して見ます。この「顧客ライフサイクル・ウォークスルー」により、営業資料にない手作業、個別設定、データ補正、サポート依存を発見できます。特に導入工数が無料で隠れている場合、成長に比例して人員が増えるため、SaaS型の限界利益が実現しません。
知財・人材・組織
- 発明・著作物・商標・ドメイン・データに関する権利台帳と登録資料
- 創業者、従業員、業務委託、共同開発先、デザイン・制作会社との契約全版
- SBOM、OSS方針、ライセンス通知、第三者SDK、商用ライブラリ、生成AI利用
- 組織図、役割、在籍期間、報酬、オンコール、代替者、採用計画、退職予定
- 重要判断、デプロイ、緊急対応、クラウド請求、ドメインを承認できる者の一覧
個人別の評価や報酬は機微情報であり、案件段階と必要性に応じて範囲を限定します。一方、役割の単一依存は早く把握します。「A氏がいなければ復旧できない」という説明を属人的な印象で終わらせず、手順書、権限、直近の対応履歴、訓練結果、後継者の実行能力で検証します。
セキュリティ・プライバシー
- 情報資産、データ分類、利用目的、プライバシー通知、保持・削除、開示請求手順
- セキュリティ方針、リスク評価、認証・監査報告、侵入テスト、脆弱性台帳
- IAM、MFA、特権ID、端末、ログ、鍵・秘密情報、委託先・再委託先の管理
- 事故・疑義・誤送信・停止・データ破損の履歴、通知、RCA、未完了是正
- 顧客セキュリティ質問票、個別約束、国外取扱い、当局・訴訟・保険の履歴
資料が「該当なし」の場合は、誰が、どの母集団を、どの期間について確認したかを記録します。事故台帳がないから事故ゼロとは限りません。サポート、障害、法務、保険、クラウド通知、顧客苦情を横断し、用語の違いを吸収します。アクセスログやチケットには個人データ・秘密情報が含まれ得るため、必要な期間と項目を絞ります。
契約・規制・財務
- 標準規約の改定履歴、同意取得方法、全個別特約、SLA、DPA、価格通知
- 上位顧客、代理店、クラウド、決済、開発委託、データ提供、保険の重要契約
- 係争、クレーム、返金、サービスクレジット、当局照会、違反・是正の履歴
- 月次試算表、売上・原価の勘定明細、前受・未収、税、資産計上、関連当事者取引
- 予算、実績、ランウェイ、採用、クラウドコミット、将来の履行・移行義務
一つの重要顧客について契約、請求、利用、サポート、SLAを「縦に」通し、次に全顧客データを「横に」分析します。縦のサンプルは実態を深く理解でき、横の分析は例外の頻度を測れます。どちらか一方だけでは、例外を一般化する、または集計が隠す運用問題を見落とす危険があります。
架空数値で理解するSaaS収益品質の読み解き例
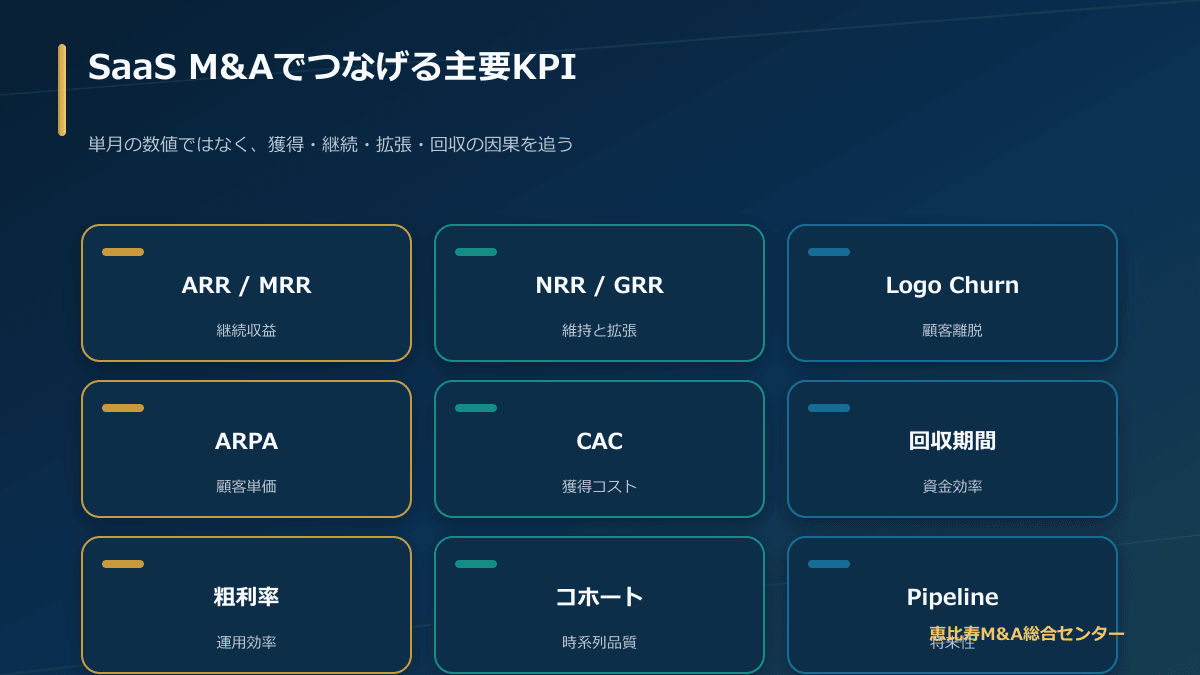
以下は計算方法を説明するための完全な架空例であり、特定企業の実績や適正倍率を示すものではありません。対象会社は基準日MRR1,000万円、すなわち単純年換算ARR1億2,000万円を提示したとします。DDで内訳を見ると、一回限りの運用代行50万円、解約通知済み80万円、90日超未回収40万円が含まれ、従量課金100万円のうち安定的な最低保証は60万円でした。
投資判断用の基礎MRRを、1,000万円-50万円-80万円-40万円-変動性の高い40万円=790万円と置く例が考えられます。ただし90日超未回収を全額除外するか、従量課金をどこまで採用するかは、回収後実績、契約、季節性に応じて変えます。重要なのは、調整前後を透明なブリッジで示し、「売り手の数字が間違い」と短絡しないことです。
NRRだけでは見えない構造
期首MRR800万円の顧客群が、一年間に解約80万円、縮小40万円、拡張160万円となった場合、NRRは105%、GRRは85%です。NRRだけなら既存顧客が成長しているように見えます。しかし拡張160万円のうち140万円が一社なら、その顧客を除くと既存基盤は弱い可能性があります。さらにロゴ継続率が70%なら、小口顧客の解約が多く、サポート・販売モデルの再設計が必要かもしれません。
買い手は、上位一社を除くNRR、顧客規模別GRR、開始年度別ロゴ継続率、主要機能利用を比較します。解約した小口顧客が採算割れなら、戦略的に対象市場を絞った結果として合理的な場合もあります。評価は率の高低ではなく、対象顧客、獲得費、サポート原価、製品戦略との整合性で行います。
CAC回収と資金需要の違い
一顧客当たりCACが60万円、月次売上5万円、直接原価1万円なら、月次粗利は4万円で単純回収期間は15か月です。年額60万円を前払いで受ければキャッシュは先に入りますが、サービス提供原価は12か月続きます。逆に月払いでは会計上の採算が同じでも、成長時の運転資金負担が重くなります。決済失敗、返金、導入工数、回収前解約を含めた現金コホートを作ります。
買収後にクロスセルでCACが半減するという仮説を置くなら、紹介可能な顧客数、課題一致率、商談化率、成約率、導入余力を掛け合わせます。両社の顧客ロゴが多いだけでは、意思決定者、予算、利用目的が違い、販売効率が上がらないことがあります。100日計画では限定セグメントで実験し、仮説の更新条件を事前に決めます。
技術負債をDCFへ反映する
認証基盤の刷新に6人月が必要と見積もられた場合、外注費や人件費だけでなく、その期間に延期する売上機能、移行テスト、顧客サポート、二重運用を含めます。一方、刷新による解約率改善を確実な効果として全額加えるのも危険です。最低限必要な安定化費用は基礎計画へ入れ、成長効果は複数シナリオで扱います。
この例が示すのは、SaaS M&Aの数値は互いに連動するということです。値引きで新規ARRを増やすとCAC回収と粗利が悪化し、個別開発で解約を防ぐと開発速度が落ち、障害が増えると更新とSLA負担へ響きます。一つのKPIを最大化せず、顧客コホート単位の現金と提供能力を追います。
SaaS M&Aで見逃したくない12の兆候と深掘り質問
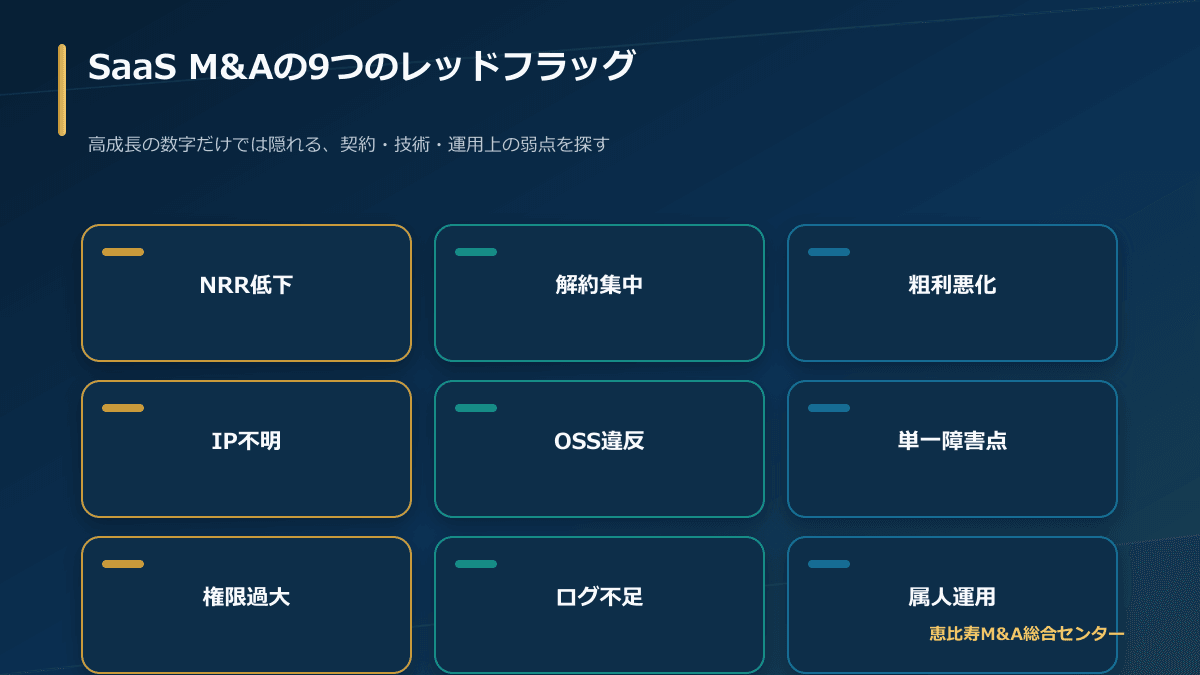
1.MRRが会計・請求と照合できない
経営ダッシュボードと会計の差が毎月変わり、説明可能な理由コードがない状態です。原データの欠損、二重計上、返金未反映、手作業の可能性があります。差額の大きい月と上位顧客を再計算し、修復可能性と月次締めの統制を確認します。
2.NRRは高いがGRRとロゴ継続率を出さない
大口拡張が解約を覆っている可能性があります。顧客別ブリッジ、上位顧客除外、規模・製品・チャネル別のGRRを求めます。定義上算出していないだけなら再計算できますが、母データを保持していなければ買収後の経営基盤整備費を見込みます。
3.契約ARRと利用が長期間乖離する
未利用でも契約が続く顧客は短期的には高収益ですが、更新崖を抱える場合があります。導入遅延、予算消化、解約通知期限、意思決定者交代を確認します。利用の少なさが正常な業務特性かどうかを、成功顧客と比較します。
4.売上成長と同じ速度でサポート人数が増える
設定、データ補正、レポート、個別開発が人手に依存し、標準化による規模の経済が出ていない可能性があります。問い合わせ分類、顧客別工数、自動化可能性、価格への転嫁を分析し、受託サービス部分を分離して採算を見ます。
5.本番リリースと障害復旧が一人に集中する
重要人材の離職、休職、災害が事業停止へ直結します。権限、手順書、ペア対応、訓練、過去の不在時実績を確認します。在籍契約だけでなく、知識移転と権限分散を完了条件・100日計画へ入れます。
6.構成図が更新されず、クラウド請求先も個人名義
資産管理と会社の支配が不十分な兆候です。実環境から資産を列挙し、ルート・組織管理、請求、ドメイン、証明書、アプリストア、コード署名鍵を会社アカウントへ移します。移転時の停止とベンダー本人確認も計画します。
7.バックアップはあるが復元したことがない
設定誤り、暗号鍵不足、依存データ欠落により復元できない可能性があります。隔離環境で復元し、RTO・RPO、データ整合、手順、責任者を実測します。本番を危険にさらさない手順を専門家と設計します。
8.OSS一覧が担当者の記憶に依存する
依存関係は直接導入した部品だけでなく推移的に増えます。ビルド成果物、ロックファイル、コンテナ、配布アプリからSBOMを生成し、ライセンスと脆弱性を確認します。生成した時点で終わらず、更新と例外承認を開発工程へ組み込みます。
9.顧客へのセキュリティ回答と実態が一致しない
質問票では暗号化、ログ保持、侵入テストを約束しているのに、対象や頻度が違う場合です。契約違反、更新失注、説明責任へ発展し得ます。全回答を顧客・版・日付で集め、実態との差、重要性、治癒・通知要否を法務と技術で判断します。
10.事故を「障害」「問い合わせ」と呼び分けて台帳へ載せない
分類より影響で再評価します。可用性、機密性、完全性、誤送信、権限誤り、外部サービス事故を横断し、発覚日と対応を確認します。意図的な隠蔽と、未成熟な分類は同じではないため、証跡と経営陣の対応姿勢を見ます。
11.上位顧客だけ標準規約と大きく異なる
無制限責任、広い監査権、短い事故通知、無料の個別開発、任意解約が集中していないかを確認します。契約リスクだけでなく、更新交渉、必要人員、SLA原価を顧客別貢献利益へ反映します。
12.統合シナジーが「顧客数の合算」だけで説明される
顧客の課題、買い手、予算、導入要件、データ連携、販売能力が一致する証拠を求めます。クロスセル対象をセグメント化し、同意や目的を無視した顧客データの流用を前提にしません。少数実験で商談化、導入、継続、サポート原価を検証します。
兆候は有罪判定ではありません。追加質問の入口です。説明、原データ、契約、実環境が一致するかを確かめ、修正可能性と経営姿勢を含めて判断します。
SaaS M&Aの意思決定を止めないDD運営
財務、法務、税務、ビジネス、技術、セキュリティの各チームが個別に報告すると、同じ事実を別の言葉で重複評価し、重要な因果関係が埋もれます。論点IDを一つにし、発見者、事実、根拠、反対証拠、重要性、関連領域、判断期限、オーナーを記録します。例えば「上位顧客の個別環境」は、顧客集中、低粗利、技術負債、SLA、移行の五領域に関係します。
週次会議を資料報告会にしない
会議前に更新を読み、会議では①新たに取引仮説を変えた事実、②領域間で結論が違う論点、③売り手へ追加確認する最小質問、④価格・契約・統合の選択、⑤次の期限を扱います。資料提出数や質問消化率は進捗の参考にすぎません。重大論点の不確実性が下がったかを進捗とします。
赤チームで投資仮説を反証する
買収したい気持ちが強いほど、拡張率、クロスセル、技術統合を楽観しがちです。案件チームとは別の担当者が「このARRはなぜ消えるか」「統合しない方がよい理由は何か」「事故が見つからないのは統制が良いからか、検知できないからか」を問い、反証材料を探します。同時に、過度な悲観で良い資産を逃さないよう、問題を解消できる証拠も探します。
範囲制限を明記する
短期間、アクセス不可、サンプルのみ、専門テスト未実施など、確認できなかった範囲を最終報告に明記します。「問題を発見しなかった」と「問題がないことを確認した」は違います。範囲制限が重要なら、追加DD、クロージング条件、価格保留、補償、買収後即時調査で対応します。
専門家へのエスカレーション基準
個人情報の越境・目的変更、重大事故、規制業種データ、OSS義務、中核IP帰属、暗号・決済、競争法上の情報交換などは、早い段階で適切な専門家へ相談します。担当者が断定を避けることは弱さではありません。技術的事実を正確に整理し、法的評価と経営判断を分けることで、相談時間と誤解を減らせます。
最終的なGo/No-Goは、全ての不確実性が消えてから行うものではありません。取得目的、許容損失、是正能力、契約上の保護、統合資源を踏まえ、残る不確実性を誰が引き受けるかを決める行為です。SaaS M&Aでは、買収後の運営者がDDへ参加し、報告書をそのままDay1・100日バックログへ引き継ぐことで、知識の断絶を防げます。
個人情報とサイバー事故を検証するSaaS M&AセキュリティDD
セキュリティDDでは、認証取得の有無だけで安全性を決めません。対象サービスが扱う情報、想定する脅威、顧客との約束、実際の運用、過去の事故を一つのリスクモデルへまとめます。認証報告書は有力な証拠ですが、対象範囲、基準日、除外システム、指摘事項、補完的な利用者統制を読まなければ、買収対象を覆っているか分かりません。
最初にデータと権限の地図を作る
サービスが収集する項目、利用目的、入力者、閲覧者、保存場所、外部送信、保持期間、削除方法をデータフローへ落とします。顧客企業の連絡先と、顧客がサービスへ登録するエンドユーザーデータは分けます。機微度、契約上の秘密、決済情報、位置情報、添付ファイル、サポートへ送られた本番データなども分類します。データベースだけでなく、ログ、検索インデックス、分析基盤、メール、チャット、チケット、バックアップにも複製が生じます。
権限は、一般ユーザー、顧客管理者、サポート、開発、インフラ管理、委託先、緊急用に分けます。入社・異動・退職時の付与と剥奪、特権アクセスの承認、多要素認証、共有ID、APIキー、サービスアカウント、操作ログの保全をサンプル検証します。規程に「最小権限」と書かれていても、本番データへ全開発者が恒常アクセスできるなら、実態との差を是正計画にします。
安全な開発と運用を一本の流れで確認する
脅威分析、セキュア設計、レビュー、静的・動的解析、依存関係スキャン、侵入テスト、脆弱性受付、修正期限、リリース後監視を確認します。IPAの「安全なウェブサイトの作り方」は、SQLインジェクション、セッション管理、クロスサイト・スクリプティング、アクセス制御など、ウェブサービスで確認すべき代表的な論点を示しています。質問票への丸印ではなく、直近の変更や脆弱性を例に、発見から修正までの証跡をたどります。
侵入テストは、対象URL、API、モバイル、管理画面、クラウド設定、実施時期を確認します。重大指摘がゼロでも、狭い範囲だけなら安心材料になりません。逆に指摘があっても、期限内に原因を修正し、回帰テストと横展開を行った記録があれば、対応能力を評価できます。未修正項目は、悪用可能性、顧客影響、公開範囲、暫定対策、恒久対策日をリスク台帳へ載せます。
過去のインシデントは「定義」を広げて質問する
「個人情報漏えいはなかったか」だけでは、誤送信、権限設定ミス、ランサムウェア、DDoS、アカウント侵害、データ破損、バックアップ失敗、内部不正、委託先事故が漏れます。セキュリティ、プライバシー、可用性、完全性に関する事象を対象にし、顧客問い合わせ、監視通知、保険請求、法務相談、障害報告、チケットを横断します。
各事象について、発覚日、侵入・発生日、影響範囲、封じ込め、通知、当局報告、顧客補償、原因、再発防止、未完了事項を確認します。個人情報保護委員会は、報告対象となる漏えい等について、発覚から概ね3〜5日以内の速報、原則30日以内の確報、不正目的のおそれがある場合は60日以内の確報という案内を公開しています。ただし、報告義務の該当性と期限は具体的事実で判断するため、事故発生時は最新資料と専門家へ確認します。
M&A交渉中の個人データ共有を設計する
個人情報保護委員会の通則編では、合併、分社化、事業譲渡等による事業承継に伴う個人データの提供は、一定の枠組みで第三者提供に当たらないと整理されています。また契約前の交渉段階の調査で提供する場合も、安全管理措置を遵守させるために必要な契約を求めています。これは「DDなら全件を自由に渡せる」という意味ではありません。目的に必要な項目、閲覧者、保存期間を限定し、交渉不成立時の返却・削除、事故時の連絡と対応をNDAやデータルーム規則へ明記します。
事業承継後も、承継前の利用目的の範囲を超えて個人情報を扱う場合には追加の検討が必要です。買い手が取得後すぐに、別サービスの広告、AI学習、グループ横断分析へ転用する計画なら、元の利用目的、プライバシーポリシー、顧客とのデータ処理契約、本人への説明を確認します。株式譲渡で法人が同じでも、目的変更、共同利用、委託関係、外部送信など別の論点が残り得ます。
クラウド、再委託、国外取扱いを分解する
クラウド事業者が個人データを取り扱うのか、契約上内容を取り扱わないのかで法的整理は変わり得ます。個人情報保護委員会のQ&Aは、クラウド利用が個人データの「提供」に該当しない場合でも、利用者自身の安全管理措置として適切な措置が必要と説明しています。再委託がある場合は、委託先、業務内容、取扱方法、安全性、監査・報告の連鎖を確認します。
データ保管リージョンだけで国外取扱いの有無を判断しません。海外のサポート要員、リモート管理、バックアップ、ログ分析、親会社アクセスも含めます。対象国の制度把握、契約上の保護、本人への情報提供等が必要になる場面があるため、サービス別の実態を法務と技術の共同作業で確認します。買収後にクラウド契約やサポート拠点を変える場合も、変更後のデータフローで再評価します。
セキュリティ発見事項を経営判断へ翻訳する
| 発見事項 | 事業への影響 | 取引・統合上の打ち手 |
|---|---|---|
| 特権IDに多要素認証がない | アカウント侵害時の顧客影響が大きい | 署名前是正、Day1統制、完了証跡 |
| 復元テスト未実施 | 障害時の停止・データ損失を予測できない | テストを前提条件化し、代替環境を準備 |
| 重大事故の再発防止が未完了 | 再発、顧客解約、補償・当局対応の可能性 | 専門調査、補償・表明保証、責任者配置 |
| 再委託先一覧が不完全 | データ所在地と責任分担が不明 | 一覧更新、契約追補、顧客通知要否確認 |
| サポートが本番データを端末保存 | 漏えい・退職者持出し・削除不能 | 即時停止、集中ツール、端末調査、教育 |
経済産業省のサイバーセキュリティ経営ガイドラインは、経営者のリーダーシップ、資源確保、インシデント対応、事業継続、サプライチェーンを含む重要項目を示しています。DDのゴールも「問題ゼロの証明」ではなく、経営者が許容水準、予算、期限、残余リスクを判断できる情報を作ることです。
SaaS契約DDを将来キャッシュフローへ接続する
契約DDは条文の不備一覧を作るだけでは足りません。利用規約、注文書、個別契約、SLA、データ処理契約、価格表、提案書、サポート方針の優先順位を整理し、実際の請求・運用と一致するかを確認します。営業が約束した個別仕様が正式契約に取り込まれていない場合でも、顧客関係や更新交渉には影響します。
更新・解約条項はMRRの寿命を決める
契約期間、自動更新、更新拒絶の通知期限、中途解約、最低利用量、返金、試用、休止を顧客別データへ構造化します。年額契約でも30日前通知で任意解約でき、未提供期間を返金するなら、実質的な拘束力は短い可能性があります。自動更新条項があっても、請求前に毎回見積承認を得る商慣行なら、更新は自動ではありません。
支配権変更、契約譲渡、再編時の同意・通知、競合による買収時の解除も確認します。株式譲渡なら契約当事者が同じで譲渡条項に触れないことが多い一方、チェンジ・オブ・コントロール条項が別にあれば影響します。事業譲渡では契約移転に相手方同意が必要となる場合があるため、重要顧客の同意取得をクロージング条件、段階的移行、TSAと結び付けます。
SLAとセキュリティ約束を負債として評価する
稼働率、応答・復旧時間、バックアップ、暗号化、監査報告、侵入テスト、データ所在地、事故通知、削除証明について、標準条件と個別特約を比較します。サービスクレジットが唯一の救済か、損害賠償・解除が可能か、責任上限から除外される事項は何かを確認します。営業資料の「24時間365日対応」が契約上の義務でなくても、顧客期待と人員計画には影響します。
対象会社の実態が約束水準を満たさない場合、買収後に是正費用が発生します。暗号化やログ保持の機能追加だけでなく、監査、顧客説明、契約変更、専任要員が必要かもしれません。違反が既に生じている可能性があれば、事実調査を行い、通知・治癒、補償、価格調整を専門家と設計します。
責任制限と保険を一体で読む
責任上限、間接損害の排除、データ損失、秘密保持、知財侵害、個人情報、重過失の例外を確認します。上限が月額利用料の数か月分でも、上位顧客との個別契約だけ無制限なら、集中リスクが高まります。サイバー保険、専門職賠償、会社役員賠償の対象、免責、通知期限、過去事情の扱いを調べ、契約上の最大責任と保険金額を単純に同一視しません。
データ返却・削除は移行可能性を左右する
終了時に顧客が取得できるデータ形式、出力期限、費用、削除時期、バックアップ消去、法定保持、ベンダーロックインを確認します。買い手側の統合でサービスを廃止する場合、現在の契約より短い移行期間を押し付けることはできません。エクスポート機能があっても、添付ファイル、監査ログ、関係性、設定値が欠ければ、顧客は業務を再現できません。
第三者サービスから対象SaaSへデータを取り込んでいる場合は、元データの利用権、API規約、キャッシュ・保存期間、派生データの権利を確認します。取得時に許された目的を超え、買収後の別製品へ流用できるとは限りません。データの経済価値を評価する際は、保有していること、利用できること、再販売・学習へ使えることを区別します。
DDの発見事項を価格・契約条件・投資判断へ反映する
DD報告書に赤・黄・緑を付けても、意思決定へ接続しなければ意味がありません。各論点を、基準値、事実、差異、将来影響、発生確率、是正費、責任者、期限へ変換します。影響は、一時費用、反復原価、売上減少、成長遅延、偶発債務、取引実行不能に分けます。同じ問題を事業計画の減額と補償の両方へ重複計上しないよう、調整台帳を作ります。
収益品質ブリッジを作る
売り手提示ARRから、非反復売上、無償契約、長期未回収、解約通知済み、過大計上した従量課金を差し引き、契約済み未稼働や確度の高い価格ステップを別表示します。これは価値を低く見せるためではなく、買い手と売り手が同じ出発点で将来を議論するためです。調整後ARRに倍率を機械的に掛けるのではなく、成長、継続、粗利、集中、資本効率、技術・規制リスクをキャッシュフローへ反映します。
是正費は3種類に分ける
- 必須安定化:重大脆弱性、多要素認証、バックアップ復元、権利取得など、事業継続に先行する対応。
- 買い手基準への適合:共通監視、ID、会計、セキュリティ認証など、買収によって求める水準の差。
- 成長投資:新機能、国際化、データ基盤、営業強化など、価値創造のための任意投資。
対象会社が元から負う不足と、買い手が独自に求める高度化を混ぜると、価格交渉が不公平になります。誰が負担すべきかとは別に、買収後資金需要として全て見積もり、100日計画と中期計画へ入れます。
価格以外の契約手段を選ぶ
不確実性には、前提条件、表明保証、補償、誓約、エスクロー、保留金、アーンアウト、W&I保険など複数の手段があります。例えばコード権利の不足が署名前に治せるなら、追加譲渡をクロージング条件にする方が、事故後の損害請求より実用的です。更新率に大きな不確実性がある場合、指標定義と運営権限を精密に設計したアーンアウトが選択肢になり得ますが、紛争リスクもあります。
アーンアウトでARRやEBITDAを使うときは、対象顧客、通貨、値引き、解約、クロスセル、統合費用、共通費配賦、買い手の営業支援、サービス廃止を定義します。買い手が価格やロードマップを変更できる一方で売り手だけが達成責任を負う設計は、対立を招きます。契約手法の税務・会計・法的効果は専門家に確認してください。
中止基準を事前に決める
許容できない個人情報利用、会社が取得できない中核IP、復旧不能な本番環境、重要顧客の同意拒否、説明と証跡の重大な不一致など、取引目的を崩す条件を先に定めます。一方、修正可能な課題まで「赤旗」と呼ぶと判断がぶれます。中止、署名前是正、価格・条件調整、Day1封じ込め、100日改善、受容の六つへ振り分けます。
一般的な買収監査との関係は、当サイトのM&Aデューデリジェンスの実務解説も参考になります。SaaS M&Aでは、その基本枠組みに契約別反復収益、プロダクト利用、コード・クラウド、データガバナンスを接続することが重要です。
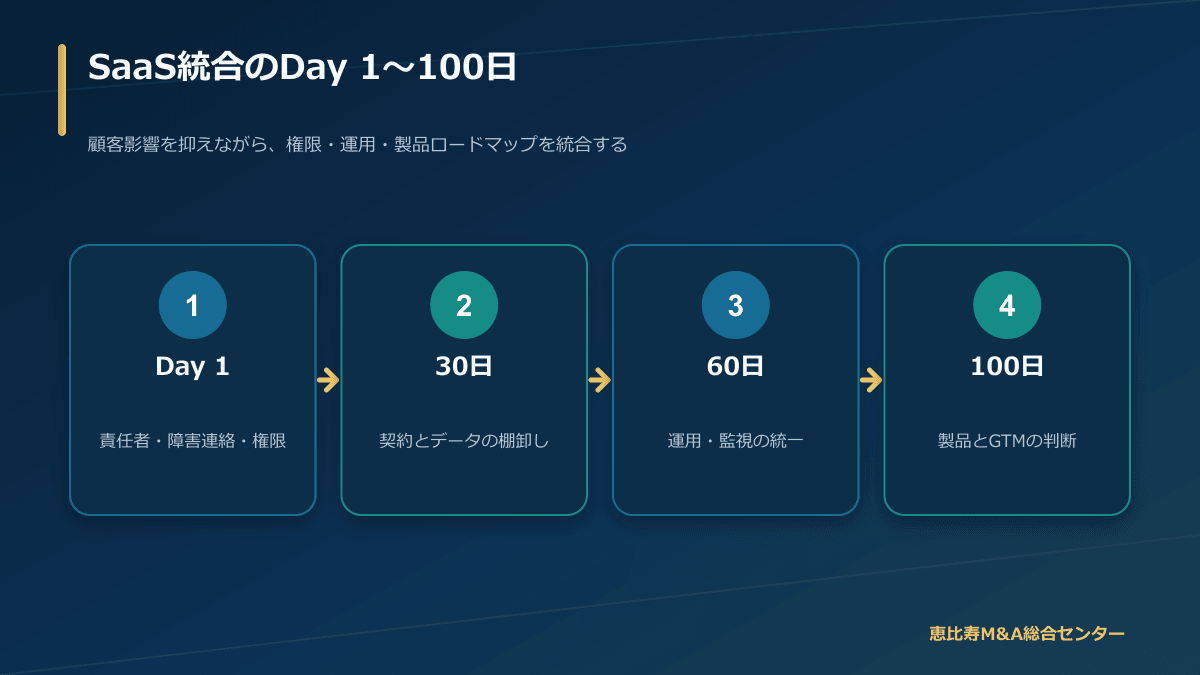
Day1と100日統合:SaaS価値を守るPMIの設計
統合計画は契約締結後にゼロから作るものではありません。DDで得た依存関係、顧客契約、重要人材、障害、是正項目をもとに、署名前から仮説を作ります。ただしクロージング前は両社が独立した企業であり、競争上機微な情報交換や共同運営には制約があります。クリーンチームや外部専門家を使い、法務確認の下で許される準備と完了後の実行を分けます。
統合原則を5行で合意する
- 顧客の業務継続とデータ保護を最優先し、移行のための停止を最小化する。
- 重大リスクはDay1で封じ込め、全面刷新は根拠と検証環境を整えてから行う。
- 製品・ブランド・価格の変更は、契約、顧客価値、サポート能力を確認して決める。
- 一つの指標に一つの定義と責任者を置き、シナジーと毀損を同時に測る。
- 不可逆なデータ移行には、照合、ロールバック、顧客通知、承認のゲートを設ける。
Day1は「変えないために必要な変更」を行う
Day1の目的は、法的所有者の変更後も顧客が通常どおり利用でき、請求、サポート、障害対応が途切れない状態です。銀行、決済、請求書名義、税務、保険、重要契約、クラウド管理、ドメイン、証明書、DNS、コード署名、アプリストア、緊急連絡先を確認します。グループ会社から共有されていた人員・システムはTSAと終了日を設定します。
セキュリティでは、特権IDの棚卸し、退職者・売り手側権限の無効化、買い手指定の緊急連絡、ログ保全、重大脆弱性の暫定対策、バックアップ確認を優先します。ただし、認証基盤を当日に全面統合するとログイン障害を起こすため、フェデレーションや限定管理者の追加など段階策を検討します。顧客向け通知は、契約上の義務、プライバシー、ブランドメッセージ、問い合わせ回答を一致させます。
最初の30日は観測可能性と意思決定を整える
売上、解約、利用、障害、サポート、クラウド費、開発速度について、買収前の基準値を凍結し、週次で比較します。指標が悪化しても統合のせいと即断せず、季節性、料金改定、大口更新、既存トレンドを分けます。経営会議では、価値創造KPIとリスクKPIを同じ表に置き、クロスセル件数だけでなく、解約懸念、障害、移行エラー、重要人材の状態を確認します。
組織面では、製品責任者、技術責任者、セキュリティ責任者、データ責任者、顧客責任者を明確にします。旧経営者へ全判断を残す「別会社のまま」と、買い手が文脈なしに承認する「中央集権」の間に、意思決定権表を作ります。採用、報酬、評価、オンコール、リモート勤務、開発ツールの変更は離職要因になり得るため、説明と移行期間を設けます。
31〜100日は価値仮説を小さく検証する
クロスセルは全顧客への一斉案内ではなく、課題が一致する小規模セグメントで試します。紹介数、商談化、利用開始、継続、サポート負荷を見てから拡大します。製品バンドルも、割引でARRを付け替えるだけではシナジーではありません。顧客が一つのワークフローを短縮できるか、データ二重入力が減るか、解約が下がるかを測ります。
技術面は、共通監視、脆弱性管理、開発アカウント、データ辞書など、顧客影響が小さく基盤価値の高い領域から着手します。アーキテクチャ統合は、目的、対象、成功条件、撤退条件をRFCとして残します。「買い手の標準だから」という理由だけで再構築すると、対象SaaSの業務知識を失うおそれがあります。必要な刷新と、好みによる書き換えを分けます。
データ移行は9段階の製品プロジェクトとして扱う
- 目的を限定:何を統合すると誰の業務が改善するかを定義する。
- 法的根拠を確認:利用目的、契約、委託・共同利用、国外取扱い、保持義務を確認する。
- データ棚卸し:項目、型、品質、所有者、機密度、重複、欠損を把握する。
- 対応表を作成:旧項目と新項目、変換規則、既定値、変換不能時の扱いを決める。
- 検証環境を準備:最小化・仮名化したデータで性能と正確性を試す。
- 小規模移行:同意・通知等を整えた限定顧客で運用を確認する。
- 照合:件数、金額、ハッシュ、関係性、権限、添付、監査履歴を検証する。
- 切替と復旧:停止時間、差分同期、ロールバック、サポート増員を準備する。
- 旧環境終了:保持例外を分離し、削除証跡、契約終了、費用停止を確認する。
移行の品質は「レコード件数が一致した」だけでは証明できません。親子関係、時刻、通貨、文字コード、アクセス権、監査ログ、添付ファイル、計算結果を業務シナリオで確認します。顧客自身が確認すべき項目と事業者が保証する項目を分け、問い合わせと再実行の窓口を設けます。移行後もしばらく旧環境を読み取り専用で保持する場合、アクセス、保存期限、費用、削除責任を明文化します。
100日後の判定は「統合率」ではなく価値で行う
| 領域 | 価値KPI | 防御KPI |
|---|---|---|
| 顧客 | 対象顧客の利用拡大、更新、紹介 | 解約懸念、苦情、移行失敗 |
| 製品 | 主要ワークフロー短縮、機能採用 | 障害率、性能劣化、未解決不具合 |
| 技術 | リリース頻度、復旧時間、原価効率 | 重大脆弱性、単一障害点、手作業 |
| 組織 | 意思決定時間、採用、知識共有 | 重要人材離職、過重オンコール |
| 財務 | 調整後ARR、粗利、CAC回収 | 返金、貸倒れ、予算超過 |
売り手が12週間で整えるSaaS M&A資料
売却準備は、見栄えのよい資料を作る作業ではなく、自社経営を再現可能にする作業です。数字の弱点や事故を隠すと、後で信頼と交渉力を失います。未整備事項は、現状、影響、暫定統制、改善責任者、期限を説明できる方が評価しやすくなります。
第1〜4週:定義と母集団を固定する
- 顧客、契約、MRR、解約、拡張、休眠、従量課金の定義書を作る。
- 24〜36か月の顧客別契約・請求・入金・利用データをキーで接続する。
- 契約書、注文書、個別特約、SLA、DPAの全件台帳を作る。
- 従業員・委託先、リポジトリ、クラウド、外部サービスの所有者を整理する。
第5〜8週:証跡と例外を確認する
- MRRから会計売上・請求・入金へのブリッジを月次で作る。
- コホート、NRR、GRR、顧客集中、粗利、CAC回収を同一定義で再計算する。
- 知財譲渡、OSS/SBOM、脆弱性、復元テスト、事故台帳を確認する。
- 上位顧客、赤字顧客、個別開発、契約外運用を例外一覧へ載せる。
第9〜12週:説明と改善計画を統合する
- 弱点ごとに事業影響、是正費、完了期限、買収後の選択肢を示す。
- 個人データを最小化した段階別データルームと権限を設計する。
- 経営者、営業、CS、開発、セキュリティの回答をすり合わせる。
- Day1継続項目、TSA候補、重要人材、顧客コミュニケーション案を作る。
買い手側は、質問を大量に送る前に投資仮説と重要性基準を共有します。資料名や形式の指定だけでなく、何を判断するために必要かを説明すると、売り手は適切な証跡を出せます。重複質問を一つのトラッカーへまとめ、法務、財務、技術、セキュリティの所見が矛盾しないよう、領域横断の論点会議を設けます。
SaaS M&Aの最終判断メモ
投資委員会には、少なくとも次の一枚を提出します。①調整後ARRと定義差、②継続・拡張の出所、③上位顧客と契約更新、④粗利と追加資金、⑤中核IPと変更能力、⑥セキュリティ・個人情報の重大事項、⑦Day1停止要因、⑧100日価値仮説、⑨価格・契約への反映、⑩受容する残余リスクです。詳細報告書はこの結論を支える証拠として位置付けます。
SaaS M&Aは、数字、契約、技術、データ、人材を別々に採点する取引ではありません。顧客が価値を得る一連の仕組みを追い、その仕組みが買収後も続き、さらに改善できるかを検証する取引です。DDとPMIを一つの設計として扱えば、価格交渉のためだけでなく、成約直後から価値を守る共通言語になります。
SaaS M&Aデューデリジェンスのよくある質問
Q1.ARRが伸びていれば、解約率の詳細分析は不要ですか?
不要にはなりません。新規受注が解約を上回ればARRは伸びますが、獲得費用が増え続け、古い顧客が短期間で離脱している可能性があります。新規、解約、縮小、拡張を分け、開始時期別コホート、GRR、NRR、CAC回収期間を同時に見ます。売上成長が顧客価値の蓄積か、高コストな入替えかを区別してください。
Q2.SaaSの企業価値はARR倍率だけで決められますか?
倍率は比較の出発点にはなりますが、単独で決めるべきではありません。ARRの定義、成長率、NRR・GRR、粗利、顧客集中、契約期間、資本効率、技術負債、セキュリティ、チーム、統合費用によって経済価値は変わります。将来キャッシュフローと複数の市場比較を用い、定義差とリスクを明示します。
Q3.技術DDではソースコード全量をレビューすべきですか?
通常、限られた期間に全行を精査するのは現実的ではありません。重要な権限、請求、データ処理、外部公開面、障害多発領域をリスクベースで選び、設計、変更履歴、テスト、運用を追います。自動解析、依存関係、秘密情報、コード所有権を組み合わせ、サンプルの限界も報告します。必要に応じ、署名後・完了前の追加検証を条件にします。
Q4.セキュリティ認証があれば事故調査は省略できますか?
省略できません。認証の対象範囲、時期、除外、指摘事項を確認した上で、事故台帳、監視、顧客通知、脆弱性対応、復旧テストを検証します。認証は統制設計・運用の重要な証拠ですが、対象外サービスや基準日後の変更、個別顧客契約まで自動的に保証するものではありません。
Q5.株式譲渡なら顧客データについて検討不要ですか?
いいえ。法人格や契約当事者が同じでも、買収後の利用目的変更、グループ共同利用、委託先変更、国外取扱い、システム統合、プライバシーポリシーとの整合性を確認する必要があります。事業譲渡等では事業承継の枠組みも関係します。具体的なデータフローと取引形態を基に、最新の法令・ガイドラインを専門家と確認してください。
Q6.重大な脆弱性が見つかったら買収を中止すべきですか?
発見した脆弱性の到達可能性、悪用可能性、データ影響、暫定対策、修正能力で判断します。修正と再検証を完了条件にできる場合もあります。一方、事故が継続中、影響範囲を調査できない、経営陣の説明が証跡と食い違うなど、信頼と事業継続を崩す場合は、中止基準に該当し得ます。
Q7.買収後すぐに認証とデータベースを統合した方が効率的ですか?
必ずしもそうではありません。同時変更はログイン障害、権限誤り、データ欠損を連鎖させます。Day1は管理権、監視、緊急対応を確保し、認証、請求、データの統合は目的と成功条件を定め、検証・段階移行・ロールバックを用意します。顧客契約と通知も先に確認します。
Q8.売り手は不利なKPIや事故も開示すべきですか?
重要性がある事項は、専門家の助言を得て適切に開示する必要があります。隠した問題が後で判明すると、価格だけでなく表明保証、補償、信頼、取引成立を損ないます。事実、影響、対処済み事項、残課題、期限を証跡とともに示す方が、買い手はリスクを価格・条件・統合計画へ反映できます。
Q9.DDは何週間あれば十分ですか?
企業規模、製品数、規制、海外展開、資料整備度で変わり、一律の正解はありません。短期間でも、定義、原データ、重要契約、中核IP、重大事故、Day1停止要因を優先できます。資料が不足する場合は、範囲制限を明示し、追加検証、価格条件、完了前是正、補償で不確実性を管理します。
Q10.中小SaaSでもSBOMは必要ですか?
名称や形式より、利用するソフトウェア部品、版、ライセンス、脆弱性、更新責任を把握できることが重要です。小規模でも依存パッケージは多く、買収後の緊急脆弱性対応やライセンス確認に部品表が役立ちます。まず本番配布物と外部公開サービスから自動生成し、例外と更新手順を整える段階的な方法が現実的です。
SaaS M&AのDD開始前に作る「データの共通言語」
DDで最も時間を失うのは、質問が足りないときより、同じ用語を当事者が別の意味で使っているときです。売り手のダッシュボードで「顧客」と表示される単位が、法人、契約、テナント、拠点、ユーザーのどれかを最初に固定します。MRRの計算に導入費を含むか、休眠アカウントを解約とみなすか、プラン変更を拡張・縮小のどちらで認識するかも定義書にします。
最小限そろえる4つのキー
- 顧客キー:請求先法人を一意に追跡するID。社名変更や複数契約でも同一顧客として集約できるようにする。
- 契約キー:開始日、更新日、解約可能日、プラン、数量、単価、通貨、割引、最低利用期間と結び付くID。
- 請求キー:請求書、決済、返金、貸倒れ、税、代理店手数料までたどれるID。
- 利用キー:ログイン、主要機能の実行、データ量、アクティブ席数など、価値実感を示す利用イベントに接続するID。
この4つを月次で接続できれば、契約したが使っていない顧客、利用しているが請求できていない顧客、請求は続くが更新確率の低い顧客が見えます。接続できない場合、それ自体が内部統制と経営管理のリスクです。ただし、欠損が直ちに買収中止を意味するわけではありません。原データの所在、復元手順、今後の計測設計、価格への影響を整理します。
証跡を三角測量する
経営会議用の集計表だけを検証対象にしません。契約台帳、請求・決済データ、会計仕訳、プロダクトの利用ログという独立した証跡を突き合わせます。例えば12月MRRの上位顧客を抽出し、契約書の単価と数量、12月の請求書、入金、翌年1月のサービス利用をサンプル確認します。差額があれば、為替、値引き、返金、無償期間、従量課金、代理店経由などの理由コードを付けます。
売り手は、個人データを含む一覧を最初から広く共有する必要はありません。初期段階は顧客名を匿名化し、業種、規模、契約額、開始月、更新月などの分析に必要な属性へ絞れます。限定メンバーのクリーンチーム、閲覧のみのデータルーム、ダウンロード制限、透かし、アクセスログ、案件終了時の削除確認を段階に応じて組み合わせます。個人情報保護委員会のガイドラインは、事業承継前の交渉段階で個人データを提供する場面について、利用目的、取扱方法、漏えい時・交渉不調時の措置などを定め、安全管理措置を遵守させるために必要な契約を求めています。
| 段階 | 共有する情報 | 主な統制 | 目的 |
|---|---|---|---|
| 初期評価 | 匿名化した月次・コホート集計 | NDA、閲覧権限、持出し禁止 | 投資仮説と重点論点を作る |
| 基本合意後 | 匿名顧客別契約・請求・利用データ | 限定ルーム、ログ、透かし | 収益品質と集中度を検証する |
| 最終確認 | 必要最小限の実名・契約原本 | クリーンチーム、目的限定 | 重要契約と例外事項を確定する |
| 不成立・完了後 | 受領データと複製物 | 返却・削除証明、保持例外の記録 | 目的外利用と残存データを防ぐ |
ARR・MRR、NRR・GRR、コホートを検証する実務
SaaSのKPIは比較しやすそうに見えますが、実務では各社の定義が違います。買い手が自社定義へ一方的に置き換えるだけでも、売り手の数字をそのまま採用するだけでも不十分です。まず売り手定義を再現し、次に買い手の投資判断用定義へ調整し、差分をブリッジ表で説明します。これにより、経営者の説明が誤りなのか、単に定義が違うのかを区別できます。
MRR・ARRは「現在の契約価値」として正規化する
MRRは、ある時点で有効な反復収益を月額へ換算した指標です。ARRは通常その12倍で表します。ただし、一回限りの導入費、受託開発、ハードウェア、成功報酬、返金可能な預り金を含めると、継続収益の姿が歪みます。従量課金は、最低保証分だけを契約MRRとし、超過分を過去数か月の実績で別表示する方法など、変動性が分かる設計にします。
年額前払いは請求月に全額をMRRへ入れず、対象期間に配分します。複数年契約も、契約総額を単純に月割りする前に、解約条項、価格ステップ、最低購入量、導入条件を確認します。無料延長や大幅値引きが更新直前に付与されていると、表面的なARRは維持されても経済価値は下がっています。未回収債権を長期間ARRへ残すルールも見直します。
| 項目 | 投資判断用MRRの考え方 | 確認証跡 |
|---|---|---|
| 月額基本料 | 有効契約の税抜月額を計上 | 契約、請求、入金、利用 |
| 年額前払い | サービス期間へ月次配分 | 更新日、返金条項、前受残高 |
| 従量課金 | 最低保証と変動超過を分離 | 計測ログ、料金表、請求明細 |
| 導入・移行費 | 原則として反復収益と分離 | 作業範囲、工数、再発性 |
| 無償・休眠契約 | 支払義務と利用実態に応じ除外 | 特約、サポート履歴、ログ |
| 代理店売上 | 総額・純額と解約責任を整理 | 代理店契約、エンド顧客契約 |
NRRとGRRを同時に見る
NRR(売上継続率)は、期首顧客群の反復収益が、解約・縮小・拡張を経て期末にどれだけ残ったかを見る指標です。一般的な計算イメージは「期首MRR-解約MRR-縮小MRR+拡張MRR」を期首MRRで割ります。GRR(総売上継続率)は拡張を足し戻さないため、既存収益の守りを示します。新規顧客のMRRは、どちらの分子にも混ぜません。
NRRが100%を超えていても、少数の大口拡張が多数の小口解約を覆い隠すことがあります。GRR、ロゴ継続率、顧客数、上位顧客を除くNRRを並べて確認します。また、月次契約と年次契約、SMBとエンタープライズ、直販と代理店、製品別、導入年度別に分解すると、成長の出所が分かります。分母が小さい区分は一件で率が激しく動くため、金額と件数も併記します。
コホートは「同じ出発点の顧客」を追う
コホート分析では、契約開始月や四半期ごとに顧客を束ね、12か月、24か月後の残存顧客数、MRR、粗利、主要機能利用を追います。全社平均では、新規顧客の流入が古い顧客の離脱を隠します。開始時点をそろえることで、オンボーディング改善、料金改定、特定チャネルの質が更新にどう影響したかを観察できます。
分析時は「解約日」を統一します。解約通知日、利用停止日、契約満了日、最終請求月がずれるためです。投資判断では契約上の収益消滅日を基本にしつつ、利用停止が先行した顧客を解約予備軍として別フラグにします。復活顧客を新規とするか復帰とするか、企業合併やプラン統合でIDが変わった場合の扱いも固定します。
CAC回収期間は「新規契約を取るための現金負担」を測る
CACは営業・マーケティング費用を新規顧客数で割るだけでは粗すぎます。人件費、広告、イベント、外注、販売手数料、無料トライアル支援、営業技術、オンボーディングのうち、獲得に必要な範囲を明示します。既存顧客のアップセル担当費用を新規CACに混ぜず、チャネル別に追います。代理店経由は固定費が軽く見えても、継続するレベニューシェアが粗利を下げるため、契約期間全体の負担を確認します。
CAC回収期間は概ね「一顧客当たりCAC÷一顧客当たり月次粗利」で把握できます。売上ではなく、クラウド原価、第三者API、決済、直接サポートなどを引いた粗利を使います。導入時の赤字、回収前の解約、年払いによるキャッシュ前倒しを分け、会計上の利益と資金繰りを混同しません。回収期間が長くても、高い継続率と拡張余地があれば合理的な場合はありますが、成長資金が追加で必要になります。
粗利をプロダクト経済へ戻す
SaaSの原価区分は会社ごとに違います。開発者の全人件費を販管費に置けば、会計上の粗利率は高く見えます。しかし顧客ごとのデータ変換、障害対応、手動レポート、専用環境の保守が常態化しているなら、その工数は反復提供に必要な経済原価です。原価再分類を行い、標準顧客と例外顧客の貢献利益を比べます。
クラウド請求書は、総額だけでなくサービス、環境、顧客、機能へタグ付けできるかを見ます。保存期間の長いログ、未使用インスタンス、過剰なデータ転送、顧客別の専用構成がコストを押し上げていないかを確認します。単なる「クラウド費削減シナジー」を置く前に、予約割引や最低利用契約の移転可否、統合に伴う解約金、性能要件を調べます。
顧客・価格・販売モデルを読む商業デューデリジェンス
商業DDでは、市場規模の資料を集めるだけでなく、顧客がなぜ購入し、なぜ更新し、何に不満を持つのかを確かめます。経営陣が選んだ成功顧客だけでなく、更新直前、縮小、解約、導入停滞の顧客を含むサンプルを設計します。インタビューには秘密保持や競争法上の配慮が必要であり、売り手の承諾と適切な手順なしに買い手が直接接触してはいけません。
顧客集中は金額と依存関係の二面で測る
上位10社のARR比率に加え、同一企業グループ、同一代理店、同一業界、同じ技術連携先への集中を見ます。売上が分散していても、主要顧客の獲得が一社の販売パートナーに依存していれば、更新や新規受注が同時に失速し得ます。反対に大口一社の比率が高くても、複数部門で独立して利用され、長期契約、価格改定実績、深い業務組込みがあれば、単純な比率よりリスクは低い場合があります。
「利用」と「価値」を分けて顧客健全性を判定する
ログイン回数だけでは継続を予測できません。月末に一度処理すれば価値が出る会計SaaSと、日々利用するコミュニケーションSaaSでは正常な頻度が違うからです。顧客が達成したい業務成果を定義し、主要ワークフロー完了率、対象ユーザーへの浸透率、データ更新の継続性、サポート上の重大課題、意思決定者との接点を組み合わせます。
解約理由は自由記述を読むだけでなく、価格、機能不足、導入失敗、事業終了、競合移行、予算凍結、セキュリティ要件未充足などへ再分類します。「価格が高い」の裏に利用定着不足があることもあります。解約顧客の移行先と戻ってこない理由を追うと、製品ロードマップと販売適合性の問題を区別できます。
価格表ではなく実効単価を見る
定価、契約単価、請求単価、回収単価を顧客別に並べ、恒常値引き、無償席、上限付き従量課金、個別開発の無償提供を可視化します。更新時に自動で値引きが解消されるのか、営業承認がなければ継続するのかも重要です。買収後に一律値上げをシナジーへ置く場合は、通知期限、解約権、競合価格、顧客の切替コスト、サポート品質を検証します。
パイプラインをARRへ先取りしない
商談段階、予定契約額、受注確度、予定開始日、導入条件、失注理由をCRMの履歴から確認します。営業担当が更新した最新値だけでなく、ステージ滞留日数と過去の転換率を使います。「内諾」は契約ではなく、セキュリティ審査、法務審査、予算承認、データ移行が残っている可能性があります。予測は、既存契約ARR、更新見込み、確率加重した新規、実行可能な拡張を別レイヤーで示します。
事業の売却準備全体については、当サイトの会社売却の準備と進め方に関する解説も参照してください。本稿のSaaS指標は、一般的な企業価値評価を置き換えるものではなく、財務・法務・事業DDを補完する材料です。
コード、IP、OSS、クラウドを横断する技術DD
技術DDは、エンジニアがコードを採点する作業ではありません。事業計画を実現できるか、サービスを安全に継続できるか、買い手が必要な権利と運用能力を取得できるかを検証します。経営課題から技術質問へ落とし、発見事項を売上、原価、期間、責任分担へ戻します。
アーキテクチャは図と実環境を照合する
論理構成図、データフロー、ネットワーク、環境一覧、外部連携、バックアップ、監視を受領し、クラウド管理画面や構成管理リポジトリのサンプルと突き合わせます。資料にない手動サーバー、個人アカウント、検証環境の本番データ、保守用VPNが残っていないかを確認します。図が古いこと自体より、変更管理の仕組みがなく、誰も現状を説明できないことが重大です。
マルチテナントでは、顧客データの論理・物理分離、テナントIDの強制、管理者の越境アクセス、暗号鍵、バックアップからの復元単位を確認します。顧客ごとの専用環境では、構成差分、パッチ適用、監視、原価、廃止手順を見ます。買い手の共通基盤へ載せ替える前提でも、移行完了まで現在の運用を維持する費用が必要です。
可用性は平均値でなく失敗の連鎖を見る
月間稼働率だけでなく、重大障害一覧、検知時間、復旧時間、顧客影響、根本原因、再発防止、未完了アクションを確認します。監視が止まった時間を分母から除外していないか、計画停止の定義が顧客契約と一致するか、外部API障害を除外していないかも見ます。平均復旧時間が短くても、バックアップを実際に復元した記録がなければ、災害時の復旧可能性は未検証です。
RTOとRPOは宣言値だけでなく、復旧テストの結果で評価します。RTOは許容停止時間、RPOは許容データ損失時点の目安ですが、全機能が同じ重要度とは限りません。認証、取引入力、レポート、通知などの業務影響を分け、依存サービスを含む復旧順序と責任者を確認します。
コード品質は変更能力として評価する
代表的な機能を選び、要件、チケット、コードレビュー、テスト、デプロイ、監視まで一本の変更履歴を追います。レビュー承認が形式だけでないか、緊急修正が本流へ反映されるか、秘密情報がリポジトリに入っていないか、退職者アカウントが残っていないかを確認します。テスト件数やカバレッジ率だけではなく、売上に直結する計算、権限、請求、データ出力の重要経路が守られているかを見ます。
ロードマップについては、過去12〜24か月の計画対実績、延期理由、障害対応と新規開発の工数配分、主要顧客の個別要望を調べます。特定の創業者だけが設計判断、リリース、障害復旧を担うなら、買収後の在籍条件と知識移転が価値の前提です。人材維持策をクロージング後に考え始めると遅いため、秘密保持に配慮しながら重要役割と代替可能性をDDで把握します。
知的財産は「会社が使える」から「買い手が承継できる」まで確認する
ソースコード、デザイン、仕様書、データモデル、商標、ドメイン、学習済みモデル、コンテンツについて、作成者、契約、譲渡・利用許諾、地域、期間、再許諾、派生物の権利を確認します。創業前の個人開発、業務委託、共同開発、顧客費用による個別機能は重点です。リポジトリが会社管理下でも、著作権が当然に会社へ移っているとは限りません。
従業員・委託先契約の知財条項と実際の関係者を照合します。契約書のひな型だけでなく、旧版契約、海外メンバー、副業者、デザイン会社、データ提供者を含む母集団を確認します。権利の不足が判明した場合は、追加譲渡、確認書、代替実装、利用範囲の限定を検討し、クロージング条件または誓約へ落とします。
OSSはライセンスと脆弱性の二軸で見る
依存パッケージ、コンテナイメージ、OS、フロントエンド、ビルドツール、配布物を含むSBOMを作り、名称、版、入手元、ライセンス、改変、配布方法、既知脆弱性、保守状態を整理します。経済産業省のSBOM導入に関する手引も、脆弱性管理などの課題を持つ組織が導入を検討する資料を示しています。
コピーレフト型を含むOSSがあるだけで直ちに問題とはいえません。ソース提供義務などはライセンス、改変、結合・配布形態によって評価が変わります。SaaSとしてサーバー上で利用する場合と、エージェントやモバイルアプリを顧客へ配布する場合も違います。法的評価は専門家に依頼し、技術側は正確な利用形態とビルド成果物を説明できる状態にします。
脆弱性スキャンの結果は件数だけで判断しません。インターネットから到達可能か、実際に該当機能を使うか、権限、データ機密性、悪用情報、代替統制を基に優先順位を付けます。同時に、依存関係の自動更新、変更テスト、緊急パッチ、サポート終了版の置換期限という運用能力を評価します。一度のスキャンがきれいでも、継続管理がなければ買収後に再び蓄積します。
クラウド・外部サービス契約を依存関係マップにする
IaaS、PaaS、認証、決済、メール、SMS、分析、生成AI、地図、監視、サポートなどを一覧化し、契約主体、アカウント所有者、データ所在地、再委託、最低利用額、単価変更、利用上限、SLA、障害通知、終了時データ返却、譲渡・支配権変更を確認します。個人名義の無料アカウントや、売り手グループとの一括契約はDay1の停止要因になります。
買い手が同じクラウドを利用していても、アカウント統合が常に得策とは限りません。請求割引の向上と引き換えに、権限境界の崩壊、ログ混在、移行障害が起こり得ます。まず組織アカウントの管理権、請求、緊急連絡、バックアップを確保し、その後にネットワーク、ID、データ基盤の順番を決めます。契約移転ができない場合は、新規契約、TSA、並行稼働に必要な期間と費用を見積もります。
株式譲渡・事業譲渡・カーブアウトで変わるSaaSの実行論点
同じSaaSを取得する取引でも、株式を取得して対象法人を引き継ぐのか、事業に必要な資産・契約を選んで譲り受けるのかで、DDの重点とDay1が変わります。取引形態は税務、法務、会計、許認可、従業員、債務承継に広く影響するため、以下は一般的な整理にとどまります。案件固有の効果は必ず専門家へ確認してください。
株式譲渡は法人の連続性と簿外リスクを同時に引き継ぐ
株式譲渡では、原則として対象会社が顧客契約、雇用、クラウド契約、知財を保有したまま株主が変わります。顧客にとって契約相手が変わらないため運営継続に向く一方、過去の契約違反、税務、事故、権利不足なども会社に残ります。チェンジ・オブ・コントロール、競合取得、重要取引先への通知・同意、借入条項は個別に確認します。
買い手グループへのデータ共有やシステム統合は、株主変更と別の行為です。対象会社の社員が見られたから買い手全社員も見られる、ということにはなりません。利用目的、顧客契約、秘密保持、アクセス権を確認し、法人間の委託・共同利用その他の関係を設計します。Day1は支配権を確保しつつ、不要なデータ混在を避けます。
事業譲渡は移す対象と同意の完全性が価値を決める
事業譲渡では、顧客契約、クラウド、ドメイン、コード、商標、従業員、前受金、サポート義務、データを項目ごとに特定します。重要顧客の契約移転に同意が得られなければ、提示ARRの全てを取得できない可能性があります。契約同意率を件数だけでなくARR、粗利、製品利用、戦略価値で追います。
コードを取得しても、ビルドサービスの契約、署名鍵、DNS、監視、ナレッジ、オンコール担当がなければ提供を継続できません。資産リストを「所有権移転」「新規契約」「ライセンス」「一時利用」「再構築」に分類し、切替日、費用、依存関係を一枚にします。前受金を売り手に残し、提供義務だけ買い手が負うなど、経済負担のねじれも調整します。
カーブアウトは共有サービスの切断が最大の作業になる
大きな会社の一部門からSaaSを切り出す場合、会計、請求、人事、サポート、ID、データ基盤、クラウド組織、セキュリティ監視、ドメインが親会社と共有されがちです。対象事業単独の損益も、共通費配賦を除いた「見せかけの独立採算」かもしれません。単独運営に必要な追加人員、ツール、保険、監査、管理費をスタンドアローン費用として見積もります。
TSAは、サービス内容、品質、利用量、費用、セキュリティ、事故連絡、変更凍結、再委託、データ返却、終了条件、延長料を定めます。「必要な限り利用できる」という曖昧な設計では、売り手の退出と買い手の移行が進みません。各サービスに出口責任者と最終日を置き、代替構築、テスト、切替、旧権限削除を逆算します。
| 論点 | 株式譲渡 | 事業譲渡・カーブアウト |
|---|---|---|
| 顧客契約 | 法人継続。ただし支配権変更条項を確認 | 移転同意・新契約と未同意時の扱いを確認 |
| クラウド・ツール | 会社名義でもグループ共有を確認 | アカウント分離、新規契約、TSAを準備 |
| データ | 利用目的・グループアクセスを再設計 | 承継範囲、移転方法、旧環境削除を設計 |
| 人材 | 雇用は継続しやすいが離職対策が必要 | 転籍・新規雇用、同意、共有人材を整理 |
| 過去債務 | 対象会社内に残るリスクを広く検証 | 承継範囲と残存責任を契約で特定 |
AI・分析機能を持つSaaS M&Aで追加確認する事項
生成AI、予測、レコメンド、文字起こしなどを組み込むSaaSでは、モデル精度だけでなく、入力データの権利、外部送信、学習利用、出力責任、費用変動、ベンダー依存を確認します。「AI搭載」という表示が、外部APIへの転送、独自モデル、単純ルールのどれかで、技術資産とリスクは大きく異なります。
データ利用権を三段階で分ける
顧客データを①サービス提供のため処理できる、②品質改善のため統計・学習へ使える、③他顧客向けモデルや商品へ利用できる、という三段階に分けます。匿名化・仮名化という社内呼称だけに頼らず、再識別可能性、契約、プライバシー通知、削除要求、モデルからの除去可能性を検討します。買収後に利用目的を拡張する計画なら、既存同意や契約が自動的に追随するとは考えません。
外部モデル事業者との契約とデータフロー
送信項目、保持期間、学習利用の有無、リージョン、サブプロセッサー、ログ、削除、事故通知、モデル変更、単価、レート制限を確認します。機密情報を利用者が自由入力できる機能では、画面上の注意だけでなく、技術的最小化、マスキング、契約、監視を組み合わせます。買い手の標準AI基盤へ切り替える場合、出力品質、応答時間、安全制御、コストを回帰テストします。
モデルの性能と責任を再現可能にする
評価データの由来、代表性、版、指標、しきい値、人による確認、誤り時の訂正、顧客説明を確認します。デモで成功した例だけでなく、失敗類型と本番での監視を見ます。高リスクな判断に使われる場合は、利用業界の規制や専門職の責任も関係し得るため、機能の位置付けを専門家と確認します。
AI機能の粗利は、API単価、入力・出力量、キャッシュ、ピーク、再試行、監視、人手レビューで変動します。定額プランで利用量に上限がなければ、ヘビーユーザーが赤字になる可能性があります。顧客別推論原価を計測し、料金、制限、価値、継続率を同時に設計します。モデル事業者の終了や価格改定に備え、代替可能性と移行テストもDDへ含めます。
SaaS M&A署名前の最終15分チェック
長いDDの最後ほど、個別論点に目を奪われて全体の因果を見失いやすくなります。署名判断の直前に、案件責任者は次の質問を声に出して確認します。調整後ARRの定義と原データは一致するか、解約・縮小・大口拡張を分けたか、引き継ぐ前受と履行義務を資金計画へ入れたか、中核コード・ドメイン・クラウド・外部契約を会社が支配できるか、個人データの共有と買収後利用を別々に確認したか、重大事故と未完了是正を経営者が理解したか、Day1に顧客が通常利用できるか、重要人材が統合を実行できるか、100日計画に予算と責任者があるか、残余リスクを誰が負うか、という問いです。
一つでも答えが「後で確認」なら、確認日、判断者、未確認のまま進む理由、契約上の保護、買収後の初動を記録します。不確実性が残ること自体より、誰も所有していないことが危険です。DD報告書、買収契約、資金計画、Day1チェックリスト、100日バックログで同じ論点IDを使えば、署名を境に知識が消えません。
最後に、買収目的を一文で読み直します。その目的が顧客価値へ翻訳され、収益品質、技術、契約、データ、人材の証拠で支えられ、下振れ時にも会社が耐えられるなら、SaaS M&Aの判断は前へ進められます。逆に倍率や市場の勢いだけが残るなら、価格を動かす前に投資仮説へ戻るべきです。
参考にした主な公的資料・一次情報
- 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」
- 個人情報保護委員会「ガイドラインに関するQ&A」
- 個人情報保護委員会「漏えい等の対応とお役立ち資料」
- 個人情報保護委員会「外国にある第三者への提供編」
- 個人情報保護委員会「クラウド環境を利用するサービスの安全管理措置等に関する注意喚起」
- 経済産業省「サイバーセキュリティ経営ガイドライン Ver3.0」
- 経済産業省「ソフトウェア管理に向けたSBOMの導入に関する手引」
- IPA「安全なウェブサイトの作り方」
公開情報は更新されることがあります。実際のSaaS M&Aでは、確認時点の法令、ガイドライン、契約、システム構成に基づき、弁護士、公認会計士・税理士、情報セキュリティその他の専門家へ相談してください。